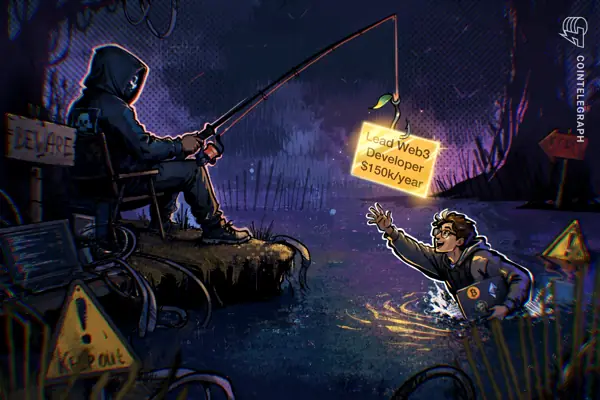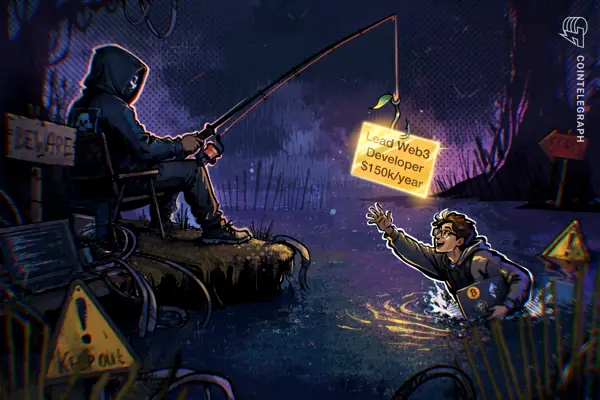
قبل أشهر من تعرض منصة تداول العملات الرقمية "باينانس" لاختراق سيبراني بلغت خسائره 6.3 مليار دولار، كشف رئيس الأمن السيبراني في الشركة، جيمي سو، عن التكتيك الدقيق الذي استخدمه المهاجمون لاحقاً لاختراق أنظمة المنصة. وفي مقابلة أُجريت في شهر يوليو الماضي، حذر سو من أن محاولات التوظيف المزيفة والاختبارات البرمجية الخبيثة تشكل تهديداً داخلياً كبيراً لشبكات الحماية.
وأوضح سو أن القراصنة يصممون عروض عمل وهمية تستهدف موظفين محددين، ثم يقنعونهم بتشغيل برمجيات كجزء من تقييم فني. ولأن هذه التقييمات تعتمد على خطوات تبدو طبيعية—مثل تحميل ملفات من منصات موثوقة مثل جيت هاب—فإن برامج مكافحة الفيروسات تنطلي عليها هذه الحيلة وتفشل في اكتشاف البرمجيات الخبيثة المتخفية. وبمجرد تشغيل الكود، يتم اختراق جهاز الموظف واستخراج بيانات الاعتماد للوصول إلى عمق الشبكة.
وتجسدت هذه المخاوف بالفعل في شهر سبتمبر عندما قام مهندس برمجيات في باينانس بتنزيل مهمة برمجية ملغومة على حاسوب العمل أثناء مقابلة عمل وهمية، مما مهد الطريق للهجوم الموسع الذي وقع في أكتوبر. وأكد سو أن مسؤولية التصدي لهذه التهديدات تقع على عاتق الشركة لمنع تنفيذ الكود الخبيث على أجهزة المؤسسة ضمن قطاع العملات المشفرة.
وقد دفعت هذه الواقعة شركات التوظيف إلى تغيير أساليبها؛ حيث أشار كيفن جيبسون من شركة التوظيف "بروف أوف سيرش" إلى أن أصحاب العمل باتوا يصرون على التحقق المباشر والشخصي من هوية المرشحين للوظائف. ومن جانبها، أعلنت باينانس أنها أحبطت 57 تهديداً سيبرانياً مرتبطاً بكوريا الشمالية هذا العام، وعززت حماية الأجهزة، وأعادت بناء أنظمة المحافظ وأدوات الذكاء الاصطناعي الداخلية، واستعانت ببارزين مستقليين في الأمن السيبراني لمراجعة الحادث.