أعلنت شركة Gnosis Pay، المزود الرائد لبطاقات الخصم فيزا المرتبطة بالعملات المشفرة، عن حادث أمني كبير أدى إلى اختراق معلومات مالية وشخصية حساسة خاصة بعملائها. تم اكتشاف هذا الاختراق، الذي استهدف نظام بطاقات المستهلك القديم للشركة، في 3 نوفمبر الماضي. وقد استجابت Gnosis Pay بسرعة، حيث بدأت في احتواء الاختراق خلال ساعتين من اكتشافه. طمأنت الشركة قاعدة مستخدميها بأن أموال العملاء لا تزال آمنة وأن منصتها المؤسسية المنفصلة، التي تدعم برامج البطاقات ذات العلامة البيضاء المختلفة، لم تتأثر بالاقتحام.
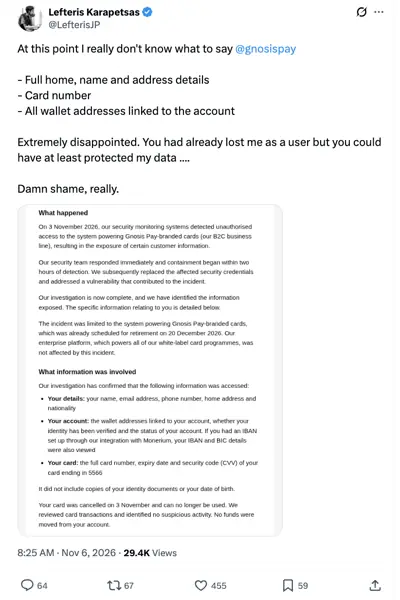
كشف تحليل لإشعارات الاختراق، التي راجعتها Cointelegraph بشكل مستقل، عن الطبيعة الواسعة للبيانات المكشوفة. شمل ذلك أرقام بطاقات الدفع الكاملة، وتواريخ انتهاء صلاحيتها، ورموز CVV. بالإضافة إلى تفاصيل الدفع، تضمنت المعلومات المخترقة مجموعة واسعة من المعرفات الشخصية مثل أسماء العملاء وعناوين المنازل وعناوين البريد الإلكتروني وأرقام الهواتف والجنسيات. والأهم لمستخدمي قطاع الأصول الرقمية، كانت عناوين محافظ العملات المشفرة المرتبطة بالحسابات المتأثرة جزءًا من مجموعة البيانات المكشوفة. وفي بعض الحالات، تم اختراق تفاصيل مصرفية، بما في ذلك معلومات IBAN وBIC. وقد أبرز إشعار محدد شاركه العميل Lefteris Karapetsas إلغاء بطاقته في 3 نوفمبر، مع عدم الإبلاغ عن أي معاملات مشبوهة أو تحركات للأموال، مما يعزز ادعاءات Gnosis Pay بشأن سلامة الأموال.
في استجابتها لهذه الثغرة الأمنية، نفذت Gnosis Pay العديد من الإجراءات التصحيحية. صرحت الشركة أنها استبدلت جميع بيانات الاعتماد الأمنية المخترقة وعالجت بنجاح الثغرة الأساسية التي أدت إلى الاختراق. علاوة على ذلك، ولتعزيز الأمان الفوري للمدفوعات عبر الإنترنت، جعلت Gnosis Pay التحقق ثلاثي الأبعاد (3D Secure) إلزاميًا. سيظل هذا الشرط ساريًا حتى الموعد المقرر لتقاعد النظام القديم، وهو نقطة الدخول للاختراق، في 20 ديسمبر. كما أصدرت الشركة تحذيرًا لعملائها بشأن محاولات التصيد الاحتيالي المحتملة التي قد تستغل التفاصيل الشخصية أو تفاصيل المعاملات المسروقة. وكجزء من التزامها بالتخفيف من المخاطر، تعمل Gnosis Pay على ترتيب خدمات مراقبة للكشف عن أي سوء استخدام محتمل لبيانات العملاء المسروقة ومعالجته.
على الرغم من هذه التأكيدات وجهود التخفيف، لم تكشف Gnosis Pay بعد علنًا عن العدد الإجمالي للعملاء المتأثرين بالاختراق. ولم تستجب الشركة أيضًا على الفور لطلب التعليق من Cointelegraph بخصوص الحادث. تشير بيانات الطرف الثالث من OpenRate، وهي منصة تتبع النشاط في سوق بطاقات العملات المشفرة، إلى أن Gnosis Pay تخدم عادةً حوالي 2400 حامل بطاقة نشط يوميًا، وتُعالج ما يقرب من 263,200 دولار من المعاملات على مدار 24 ساعة قبل الإفصاح عن الحادث. يؤكد هذا الحادث التحديات الأمنية المستمرة التي تواجه الشركات العاملة عند تقاطع التمويل التقليدي ومشهد العملات المشفرة سريع التطور.